虚拟网解决方案 当前各种VPN的实现
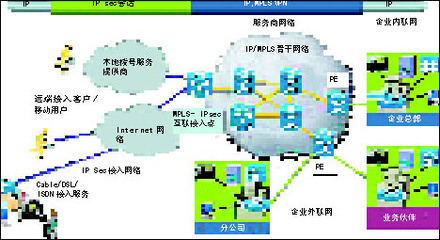
随着网络技术的发展,虚拟专用网络(VPN)已成为企业远程 access、网吧异地组网以及个人隐私保护的重要工具。本文旨在系统梳理当前主流VPN技术的实现原理、应用场景及优缺点,为网络技术服务人员提供参考。
一、VPN技术概述
VPN通过在公共网络上建立加密隧道,实现数据的安全传输。其核心目标包括:数据机密性、完整性、身份认证和访问控制。根据实现层次,VPN可分为链路层、网络层和应用层三大类。
二、链路层VPN实现
1. PPTP(点对点隧道协议):基于PPP,简单易用,但加密强度低,已不推荐用于安全敏感场景。
2. L2TP/IPsec:结合L2TP隧道和IPsec加密,安全性较高,但配置复杂,且可能受NAT影响。
链路层VPN常用于远程拨号接入,适合老旧设备兼容。
三、网络层VPN实现
1. IPsec VPN:工作在网络层,提供站点到站点和远程访问两种模式,加密强度高,但配置繁琐,客户端兼容性一般。
2. GRE VPN:通用路由封装,支持多协议传输,常与IPsec结合使用。
3. WireGuard:新兴轻量级协议,基于UDP,性能优异,代码简洁,适合高吞吐量场景。
网络层VPN是企业级组网的主流选择,尤其IPsec在跨地域互联中应用广泛。
四、应用层VPN实现
1. SSL/TLS VPN:基于浏览器或轻量客户端,无需安装专用软件,访问控制灵活,适合移动办公。
2. OpenVPN:基于SSL/TLS的开源VPN,支持多种平台,配置灵活,但性能略低于WireGuard。
3. SoftEther:多协议兼容的开源VPN,支持SSL、L2TP、IPsec等,适合复杂网络环境。
应用层VPN在网吧异地组网中常用于远程管理或游戏加速,因其易用性和穿透性强而受欢迎。
五、其他实现方式
- MPLS VPN:运营商提供的二层/三层VPN,服务质量有保障,但成本较高。
- SD-WAN:基于软件定义的广域网,整合多种VPN技术,实现智能选路和优化。
六、网吧场景应用分析
网吧行业常面临多门店管理、游戏私服互联、远程运维等需求。推荐方案:
- 小型网吧:OpenVPN或WireGuard实现远程管理通道。
- 连锁网吧:IPsec VPN或SD-WAN构建站点间骨干网。
- 游戏加速:SoftEther或L2TP/IPsec配合QoS策略。
需注意带宽、延迟和并发连接数,优先选择UDP协议以降低开销。
七、
当前VPN技术呈多样化发展,从传统的IPsec到新兴的WireGuard,各有适用场景。网络技术服务人员应根据实际需求(安全性、性能、易用性、成本)综合选型。随着零信任架构的普及,VPN将向更细粒度的访问控制演进。
如若转载,请注明出处:http://www.xsmxwl.com/product/17.html
更新时间:2026-11-05 04:34:55